Serial / Protocol / Diagnostics
把一条串口的字节流,
切成能读懂的链路。
ProbeXKit LOG 记录每个字节的到达时刻,按模板把字节流切成帧、解出字段, 再让 AI 基于这些真实字段给结论。不是把光标移进终端里看乱码。
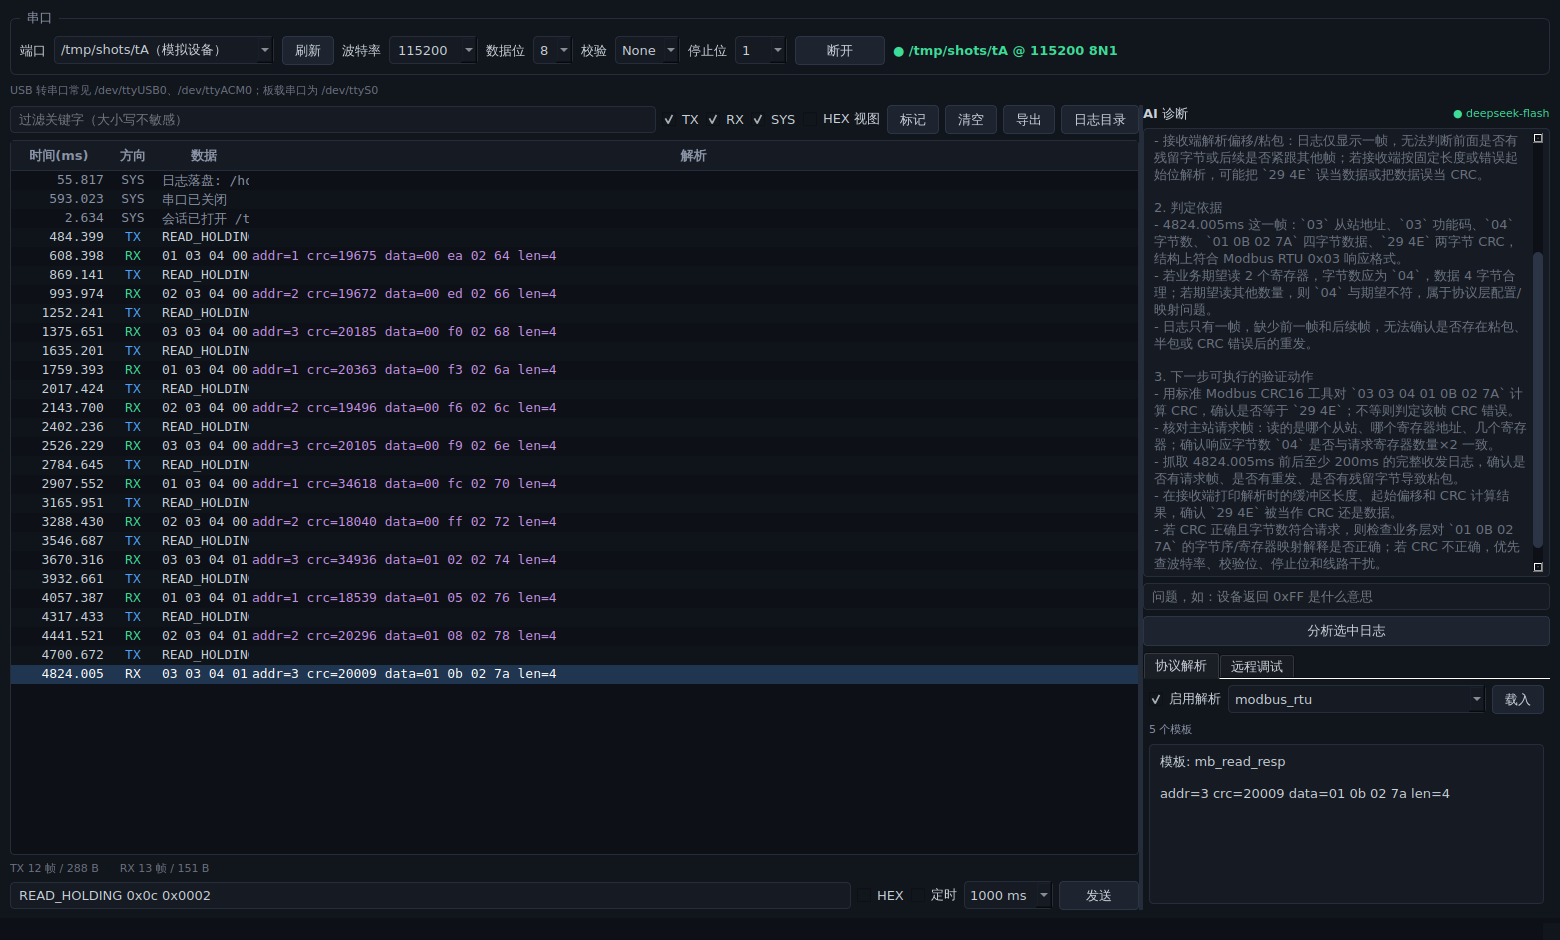
真实运行截图 — 由 PTY 模拟设备灌入 Modbus 帧,界面上的每个数字都来自这次真实会话
8ms
接收聚合节拍,高速数据下界面不卡
0丢包
128 KB 连续写入串口的实测结果
54ms
1 MB 数据经远程中继转发的耗时
20万行
环形日志缓冲,超出后自动淘汰旧行
Core
四个能力,对应调试时最耗时的四件事
不堆面板。每一层解决一个具体问题:什么时候到的、这串字节是什么、这一帧说了什么、为什么不对。
01
字节级双时间戳
每一行日志同时记录会话相对纳秒(单调计数,不受系统校时影响)和墙钟毫秒。跨设备对时序时不用猜。
接收聚合成批,单批带首个字节到达时刻;
tsNs 会话内严格递增02
按帧切分,不按块解码
串口送来的是连续字节流,一次收到三帧拼在一起的块很常见。ProbeXKit LOG 逐帧切出来再解析,半帧留在缓冲区等后续字节。
首段字面量做锚点 + 逐字节扫描 + 校验;变长帧按
$len 引用算实际长度03
模板化协议解析
新帧格式只改 JSON 模板,不用改代码。内置 Modbus RTU 五个模板,覆盖读写请求与响应,CRC 自动校验。
字段类型含
u8/u16be/bytes/ascii/rest,校验含 crc16modbus_le04
AI 看的是解析后的字段
诊断上下文里放的是「addr=3 功能码 03 数据 01 0B 02 7A CRC 29 4E」这样的真实字段,不是一堆乱码方块。它才有机会说对。
流式输出;没配密钥或断网时自动走离线规则,功能不瘫
Protocol
字节流是一堆字节,帧才是一句话
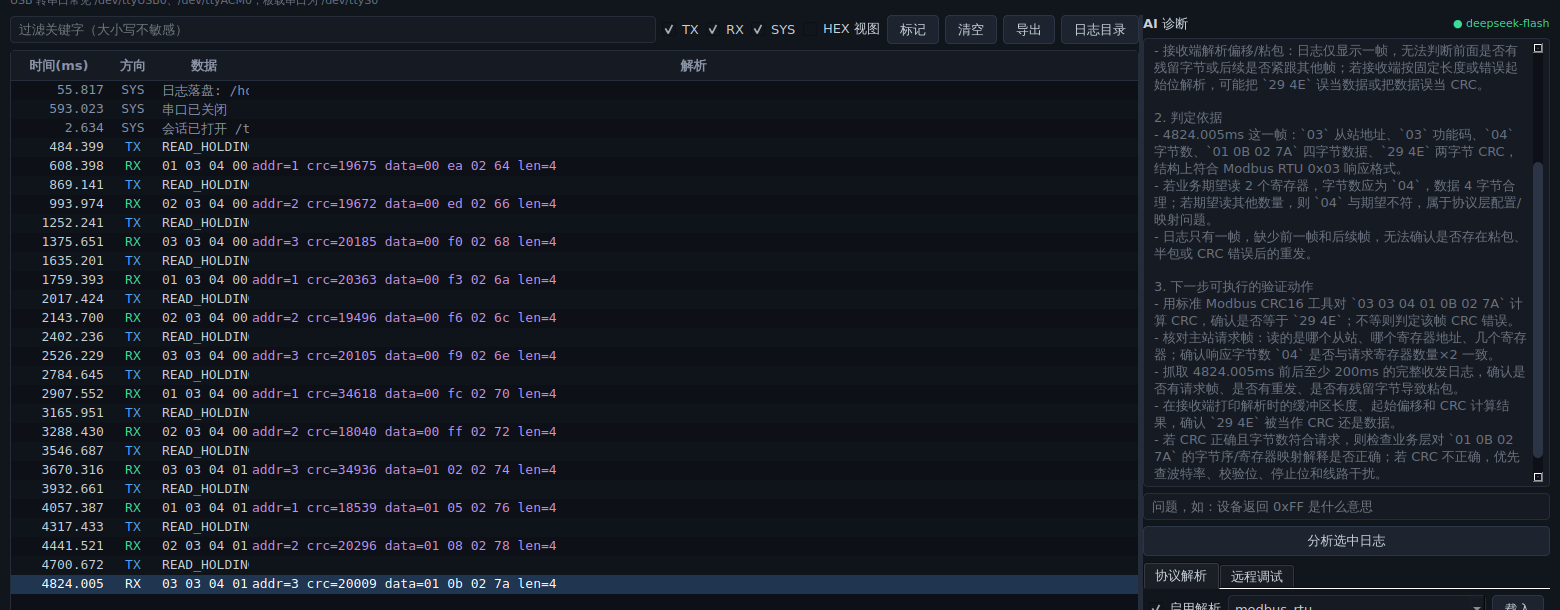
同一串字节,按模板切出来就是结构化的字段:从站地址、功能码、寄存器值、校验结果。切错了就是一堆看不懂的数字。
- 切帧与解码分离:先确定帧边界,再谈字段含义
- CRC 校验不过会明确标出来,不默默吞掉
- 解析结果在日志表里单独一列,和原始字节并排看
- 选中任意一行,右下角给出模板名和完整字段
Templates
写一个模板,等于支持一种帧
模板是一个 JSON 文件,放进 templates/ 目录即可被加载。下面这段就是内置的 Modbus RTU 读响应定义。
templates/modbus_rtu.json
{
  "id":      "mb_read_resp",
  "name":    "Modbus RTU 读响应 (03)",
  "dir":     "rx",
  "pattern": "{addr:u8} 03 {len:u8} {data:bytes:$len} {crc:crc16modbus_le}"
}
| 传输 | 状态 | 说明 |
|---|---|---|
| Serial(RS232 / USB-CDC / RS485) | 已支持 | 波特率、数据位、校验、停止位可配;256 KB 读缓冲 |
| 远程中继(WebSocket) | 已支持 | 现场端把串口转发给远端工程师,服务端强制只读 |
| Telnet | 规划中 | TCP + IAC 选项协商,走同一套会话与日志 |
| SSH | 规划中 | libssh,密码 / 密钥登录;字符流需要终端渲染视图 |
| Raw TCP / UDP | 规划中 | 裸 socket 收发,适合自定义设备协议 |
Remote
设备在现场,人在别处
现场端打开串口,生成一次性会话码;远端工程师凭码接入,看到的是同一份字节流。
- 只读由服务端强制,不是客户端自觉
- 现场端显式授权后才允许远程写入
- 服务器地址运行中可切,不重启程序
- 断线自动重连,配对关系保留 30 分钟
现场端 ── 中继 ── 远端
# 现场端:接设备,生成会话码
serial   /dev/ttyUSB0  @ 115200 8N1
session  K7M2QX         # 一次性,30 min 有效

# 远端:凭码接入(默认只读)
relay    ws://relay.example:8765
join     K7M2QX  readonly=true

# 现场端授权后才允许写入
grant    write            # 默认关闭
Download
下载
解压即用,自带 Qt 运行库,不依赖系统装过 Qt。
Linux x86-64
v1.0.0 · 28 MB
SHA-256
e72ba8c0fac18ae1df594ba121a02e5377accf115256b89c3903f284a6f0a669
Windows x64
构建中
exe
安装包尚未产出
需要 MSVC 工具链构建
Details
- 版本1.0.0
- 运行时Qt 6.8(LGPL,动态链接,库随包附带)
- 依赖无。解压后
./probexkit.sh直接启动 - 系统Linux x86-64(glibc 2.35+)
- 安装包体积28 MB 压缩 / 71 MB 解包
- 日志格式JSONL,每行一条记录
- 日志路径
~/.local/share/probexkit/ProbeXKit/logs - AI 密钥可选。不配则用离线规则诊断
首次运行
tar xzf probexkit-1.0.0-linux-x86_64.tar.gz
cd probexkit-1.0.0-linux-x86_64
./probexkit.sh
Questions
常见问题
和 PuTTY、minicom、SecureCRT 有什么区别?
那些是终端:给你一个能看能打的窗口。ProbeXKit LOG 在意的是字节的结构——
哪几个字节构成一帧、每帧的字段是什么、校验过没过、时序对不对。
它同样能当终端用,但日志是可检索、可解析、可导出的结构化记录,而不是滚动的文本。
需要联网吗?会不会上传我的数据?
不需要联网,串口调试、协议解析、日志落盘全部在本地完成。
AI 诊断是主动触发的可选功能:只有你点「分析」时,才把当前选中的日志文本发给模型服务;
不点就完全不发。密钥填在你自己的配置文件里,不经过任何中转服务器。
没有 AI 密钥还能用吗?
能,而且大部分功能与它无关。没配密钥时诊断会自动降级为离线规则,
常见问题照常给结论;串口收发、切帧、解析、日志导出都不受影响。
我的设备不是 Modbus,自定义协议怎么接?
写一个 JSON 模板就行,放进
templates/ 目录,程序启动时自动加载。
字段用 {name:type} 描述,变长字段用 $字段名 引用长度,
校验支持 CRC16(Modbus 字节序)等。全程不用改代码、不用重新编译。
远程调试安全吗?
连接需要一次性会话码,服务端记录每个会话的只读标记,并在转发层直接丢弃未授权方向的写入——
这个限制做在服务端,客户端改 UI 也绕不过去。现场端默认只读,写入必须现场显式授权。
支持多开、同时连多个设备吗?
当前版本一次一个会话。多会话(串口 + SSH + Telnet 并存)是下一阶段的核心改造,
正在做架构调整,而不是简单加个下拉框。